币安首席安全官数月前曾无意间预警63亿美元黑客攻击手法
币安首席安全官 Jimmy Su 在7月的一次采访中解释,虚假的编程测试可能危及员工设备;数月后,类似手法被用于针对该交易所的攻击。
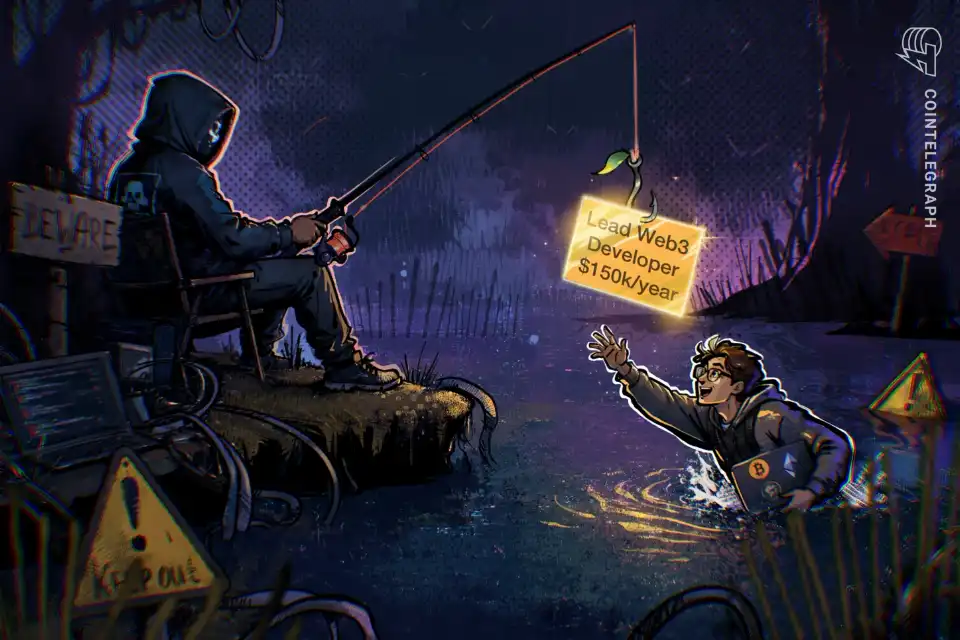
币安遭黑客攻击、损失63亿美元的数月前,首席安全官 Jimmy Su 曾向 Cointelegraph 描述,攻击者可能利用虚假求职面试在交易所内部建立据点。这与后来针对币安使用的一种入侵方式高度相似。
在7月一场关于币安应对安全威胁的采访中,Su 表示,虚假求职面试是“我们内部非常担心的事情之一”。他解释,攻击者可能为员工量身设计工作机会,再诱使对方在技术测试中运行代码。
“代码一旦执行,设备就会遭到入侵,攻击者随后便能开始窃取凭证。”Su 说,攻击者之后还可能利用这些凭证进一步渗透网络。Cointelegraph 7月的报道没有收录 Su 对恶意编程测试的详细警告,但在这起规模空前的加密货币交易所黑客攻击发生后,这番话有了新的意义。
据币安初步调查,9月,一名软件工程师在虚假求职面试期间,将恶意编程作业下载到工作电脑上。这次设备失陷成为多阶段攻击的一环,最终导致10月发生盗窃事件。Su 还曾预判安全工具为何可能漏过这类陷阱:技术测试可能包含看似正常的步骤,例如从 GitHub 下载代码仓库。“每一步单独来看都合情合理,因此许多防病毒工具可能无法检测并标记它们。”
币安后续调查称,作业的安装流程执行了恶意软件,并通过混淆等规避技术绕过终端安全工具。Su 表示,员工使用工作电脑寻找外部机会时,控制风险是币安的责任。他说,员工当然可以探索外部机会,但公司担心的是他们在公司设备上进行相关操作;如果员工落入虚假面试陷阱,“检测责任在我们”,公司必须“阻止代码实际执行”。
相关阅读
短期持有者亏损转入交易所的比特币价值达36亿美元
近期买入比特币的投资者正以低于买入价的水平向交易所转入大量 BTC。CryptoQuant 数据显示,24 小时内约有 47,300 BTC 亏损转入交易所;币安也收到一批近期曾在链上转移的比特币。
高危漏洞曾可能导致比特币挖矿停摆,Bitcoin Core 已修复
Bitcoin Core 披露并修复了三项安全漏洞,涉及拒绝服务和隐私问题,并非窃取代币。其中最严重的一项可能使受影响节点无法创建新区块模板,直到重启。