高危漏洞曾可能导致比特币挖矿停摆,Bitcoin Core 已修复
Bitcoin Core 披露并修复了三项安全漏洞,涉及拒绝服务和隐私问题,并非窃取代币。其中最严重的一项可能使受影响节点无法创建新区块模板,直到重启。
Bitcoin Core 开发者披露了该软件中的三项安全漏洞。Bitcoin Core 是比特币网络中大多数节点使用的软件,其中一项高危漏洞可能干扰挖矿;目前三项漏洞均已修复。 相关安全公告显示,这些漏洞涉及拒绝服务和隐私问题,不会让攻击者窃取代币或伪造比特币。Bitcoin Core 将漏洞分为从“低”到“严重”的四个等级,这三项漏洞处于中间范围。
最严重的漏洞编号为 CVE-2025-62861,涉及区块模板创建,也就是矿工组装新区块所依赖的过程。根据公告,链重组可能导致某些交易被错误移出,从而破坏节点的内存池——其中存放着尚未确认的交易。受影响节点可能因此无法继续生成区块模板,直到重新启动。对矿工而言,这意味着其获取区块奖励的挖矿工作可能中断。
第二项漏洞 CVE-2025-62859 可能让对等节点通过广播带有篡改见证数据的紧凑区块,拖延节点处理区块;这属于一种交易可塑性问题。第三项漏洞 CVE-2025-62860 涉及隐私与安全:通过 Tor 匿名网络接入的入站连接被错误授予“白名单”权限,导致受影响节点的多项拒绝服务和隐私保护措施被解除。
这三项漏洞均未达到 Bitcoin Core 定义的“严重”等级。该等级用于可能在协议层面导致代币被盗、未经授权创建代币或网络永久性分叉的漏洞。开发者表示,没有发现这些漏洞遭到利用的证据。 此次披露正值比特币安全防护方面重新审视应对不断变化威胁的能力之际。Bitcoin Core 最近调整了安全政策,将 AI 纳入考量,并新增“易于发现”漏洞类别:这类漏洞可通过简单的 AI 提示找出,现会立即修复并披露,而不再经历长期的披露延迟。
这一调整反映出外界日益担忧大型语言模型降低了发现漏洞的门槛。由志愿者组成的“Bitcoin Red Team”正努力在攻击者利用前,找出整个生态系统中可通过 AI 发现的漏洞。
相关阅读
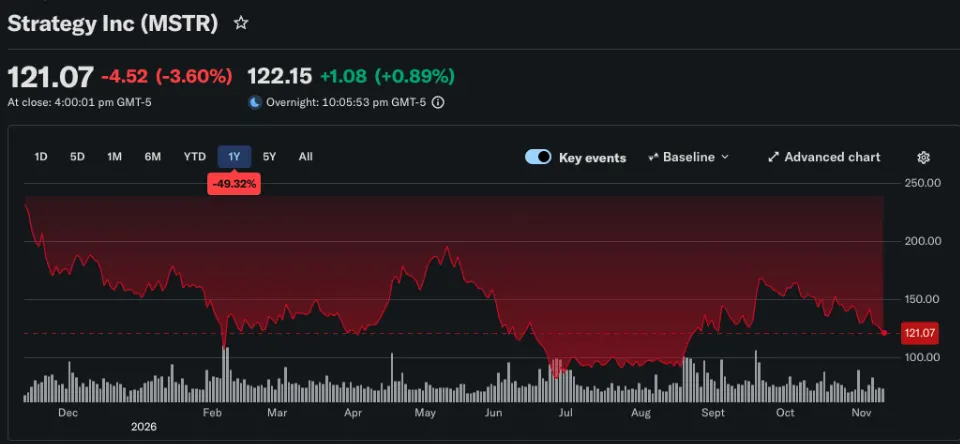
28亿美元卖盘预警:Strategy若被剔出 MSCI,比特币承压几何?
持有超过 85 万枚比特币的 Strategy,正等待 MSCI 公布一份可能改变其股东结构的名单。 指数编制公司 MSCI 已确定,采用新方法筛选不符合其全球可投资市场指数要求的非经营性公司。Strategy 出现在此前公布的潜在剔除名单中,最终结果预计于北京时间 11 月 12 日早上 6 时后公布。 持有超过 85 万枚比特币、累计购入成本逾 641 亿美元的 Strategy 此前已被列入候选剔除名单,若最终名单确认将其除
Builder 可编程执行:使用 Frame Transaction 运行 Privacy Pool
本期 ChainFeeds PRO 聚焦使用 Frame Transaction 运行 Privacy Pool、比特币支付基础设施、Bitcoin Optech 更新,以及以太坊 Builder 可编程执行、后量子密码学、MEV 竞价机制和相关论文研究。