Electrum 修复可将比特币转给攻击者的严重漏洞
一项已被证实遭利用的漏洞允许恶意服务器替换 Electrum 中待确认的交易,诱使用户将比特币转至攻击者地址。至少一名用户报告因此蒙受损失。
比特币钱包 Electrum 于本周末修复了一项高危漏洞。该漏洞可能让恶意服务器操纵待确认的比特币交易,并将资金转至攻击者控制的地址。所有 4.8.3 之前的版本均受影响,修复版本 4.8.3 现已发布。至少一名用户确认因该漏洞遭受损失。
Electrum 是历史悠久的比特币软件钱包之一。攻击利用了钱包对未确认交易的信任机制:用户通过遭入侵的服务器广播付款时,服务器可以拦截真实交易并注入一笔虚假的冲突交易。虚假交易显示攻击者的收款地址,且手续费为零,因此看起来像是付款卡住了。
由于 Electrum 不会验证服务器提供的未确认交易签名,伪造交易会以看似合法的形式出现在钱包历史记录中。当用户为这笔看似停滞的付款提高费用时,便会签署并广播一笔全新的有效交易,而其中的收款地址属于攻击者。真实付款从未发出;提高费用后的交易才是第一笔实际进入网络的交易,资金也因此支付给攻击者。
发布安全公告的 Electrum 开发者 SomberNight 指出,攻击者可以反复生成虚假交易的收款地址,使其末尾四个字符与用户原本的目标地址一致。只核对长比特币地址末尾部分的用户,可能会误以为地址匹配。公告称,已有“部分服务器正在实际实施此类攻击”,并提到两名用户的报告:用户 dannydeezy 于 10 月 11 日首先报告可疑服务器行为,但被篡改的交易未传播出本地服务器,因此没有资金损失;用户 Raju-K12 则于 10 月 18 日报告,在为遭操纵的交易提高费用后确认损失资金。
4.8.3 版本通过在将未确认交易加入本地历史记录前,验证钱包自有输入的加密签名,关闭了主要攻击面。服务器若无法提供有效签名,就不能再注入涉及用户自有地址的虚假交易,而攻击者无法伪造这些签名。修复程序于 10 月 23 日在代码仓库中标记,安装包于次日发布。
对于来自外部发送者的入账交易——即所有输入均不属于用户钱包的交易——Electrum 仍会在未验证签名的情况下予以接受。SomberNight 在公告中承认这一缺口,并表示彻底修复还需要额外工作。
相关阅读
七段调整走完、背驰显现:比特币离日线拐点还有多远 | 特邀分析
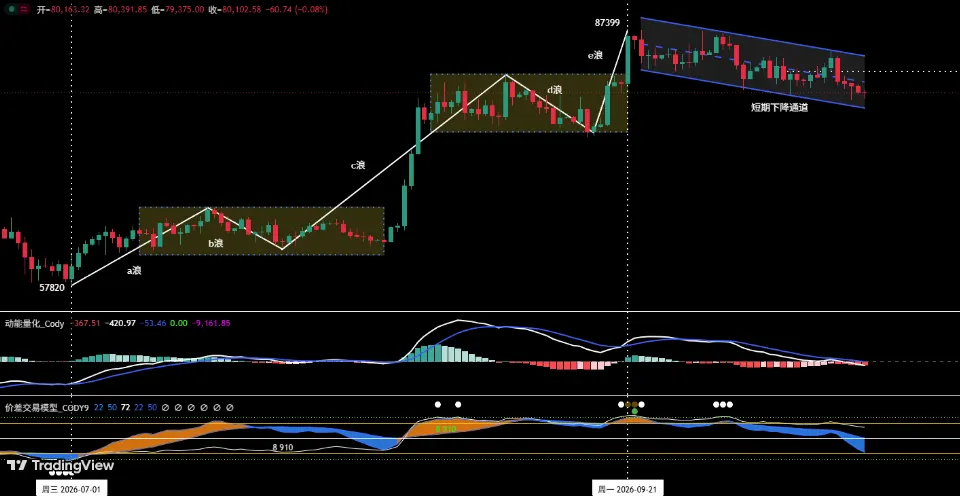
上周,比特币的反弹只摸到下降通道上轨附近,随即大幅回落。我们原先判断“ⅰ浪调整于 10 月 15 日终结”,这一判断未获市场验证。目前日线ⅰ浪已调整 34 个交易日,币价逼近 79,000 美元关口,第一个变盘窗口即将打开。在 4 小时级别上,七段式调整已经走完,离开段与进入段出现明确背驰,调整终结的条件正在积累。 HYPE 方面,75 美元多空分水岭经受了一次瞬间刺穿后的快速拉回,周线量能背驰与 4 小时底背离同时存在,这一关口的得失将直接决定短期方向。 本周我们将围绕“调整终结点在哪里”
Galaxy Research:比特币熊市已于6月结束,目前是有吸引力的买入时机
Galaxy Research认为,比特币熊市已于6月结束,当前处于积累阶段。该机构援引比特币重新站上50周移动平均线、卖压减弱以及货币贬值逻辑增强等因素,支持其判断。