Chainlink 发布 CCIP 2.0,为应用提供更多跨链安全控制权
Chainlink 推出跨链互操作协议 CCIP 2.0,允许企业在默认验证机制之外增加自定义验证者。升级推出之际,跨链桥安全问题再受关注;Chainlink 表示,用户可选择额外验证者,而未添加额外验证者的用户将依赖由 16 个独立节点运营商组成的默认网络。
Chainlink 周一发布跨链互操作协议(CCIP)2.0,对其通信和跨链基础设施进行重大升级,使不同区块链能够通信并转移资金。企业可以为这些转账增加自定义安全检查。此次发布距离今年规模最大的 DeFi 黑客事件过去五个月;该事件被归因于一家竞争对手的跨链桥,而该桥仅依赖一种验证机制。
Chainlink 以预言机网络闻名,为区块链提供资产价格等外部数据,借贷和交易应用都依赖这些数据。CCIP 于 2023 年首次推出,将服务范围扩展至跨链转移代币和消息。区块链无法直接相互通信,因此代币跨链需要借助桥接技术。验证者负责确认交易确实发生在源链上,然后目标链才会释放资金;如果验证者遭到欺骗,攻击者就可能提取从未存入的资金。
4 月,Kelp DAO 遭遇了这类攻击。被指与朝鲜 Lazarus Group 有关联的攻击者,诱骗了 Kelp 跨链桥依赖的单一验证者,从而盗走约 2.92 亿美元的 rsETH。该跨链桥采用了 Chainlink 的竞争对手 LayerZero。LayerZero 指责 Kelp 只使用一个验证者而非多个;Kelp 则称,LayerZero 员工曾审查其配置,却没有提出异议。
CoinGecko 数据显示,近一半仍在运行的 LayerZero 应用采用了相同的单验证者配置;Kelp 表示将把 rsETH 转至 Chainlink。
与 LayerZero 类似,CCIP 2.0 允许企业选择额外验证者,可以自行运行,也可以聘请 Infosys、Nethermind 等外部服务商。不过,与 Kelp 的配置不同,这些验证者是在 Chainlink 默认网络之上运行。该默认网络由 16 个独立节点运营商组成,每笔转账都必须获得法定数量的运营商确认。Chainlink 告诉 CoinDesk,用户不应被迫成为“跨链安全基础设施专家”。
Chainlink Labs 首席商务官 Johann Eid 在声明中表示:“传统跨链桥曾因基础设施不安全而损失数十亿美元,而自行搭建系统既缓慢又昂贵。”此次升级还调整了 Chainlink 过去重点宣传的一项安全措施:由独立节点组成、用于二次核验交易的风险管理网络不再承担这一角色。
Chainlink 称,额外的独立核验如今可由可选验证者提供。这意味着,未添加额外验证者的用户将依赖一个验证者网络,而此前则有两个网络参与核验;不过,当前默认网络由 16 个运营商组成,而非单一验证者。
相关阅读
另类 L1 是否走到尽头?安全与成本推动小型链转向以太坊
随着独立运营成本不断上升,以太坊在安全性和流动性方面的优势愈发难以抗拒,Zilliqa、Gnosis 和 Ronin 等 L1 区块链正加入以太坊生态。
当协议纷纷「搬回主网」,以太坊的价值逻辑,如何变?
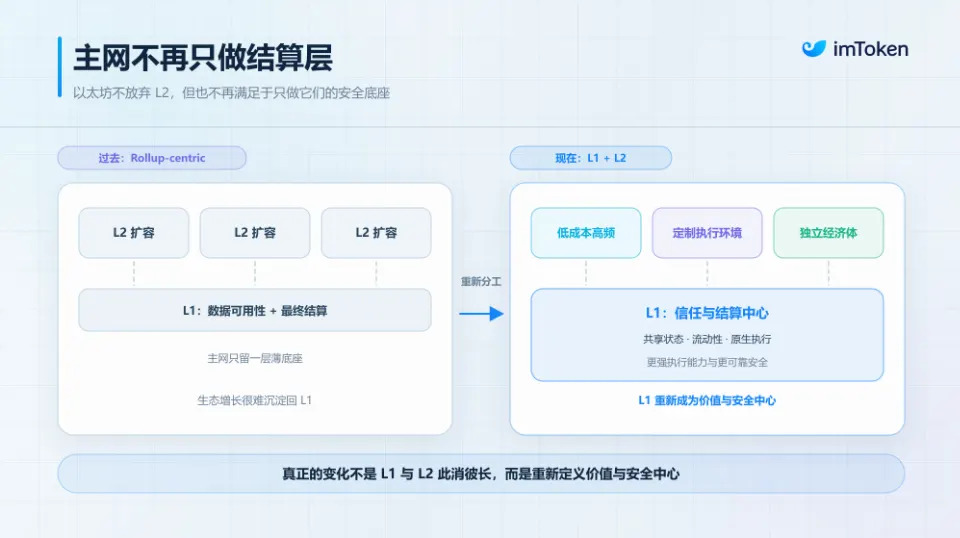
L2 是否正在蚕食 L1 的价值?以太坊是否正在失去它的全局可组合性? 在 Rollup 叙事风头最盛的那两年,这样的焦虑几乎充斥着整个以太坊社区。当时的市场逻辑是,既然主网的交易成本越来越高,那就把更多应用、资产和用户迁移到独立的 L2 上。 然而,进入 2026 年,事情开始出现一些有意思的变化。 从 Synthetix 将新的永续合约交易所部署回以太坊主网,到 ENS 放弃筹备已久的 Namechain,再到 Trueo、Superseed 等项目重新选择 L1,项目方们似乎觉得,维
ETH 销毁追不上增发,V 神开始讲价值存储了?
Vitalik 11月8日在X发帖称手续费销毁并非可靠估值底部,即使销毁量不足新增发行10%也无需遗憾。文中梳理BTC、ETH、SOL、BNB、TRX、AVAX、SUI的增发与销毁数据,并以ETH销毁估值与市值相差超200倍说明模型局限。