币安被盗63亿美元前夜,Vitalik刚警告中心化防御的脆弱性
整理|Golem(@web3_golem) 10 月 30 日凌晨,全球最大的加密交易所币安热钱包被盗 63 亿美元,虽然约 30 亿美元受影响资产已被冻结,但仍有约 33 亿美元黑客可自由转移。据官方初步调查,此次事件指向一名 DevOps 工程师的笔记本电脑遭入侵,攻击者借此访问服务容器并提交未经授权的提现交易。(相关阅读:币安 63 亿美元惊天窃案流程全复盘) 而就在币安被盗前夜,以太坊创始人 Vitalik 在最新一期《硅谷 101》关于有效利他主义(EA)

整理|Golem(@web3_golem)
10 月 30 日凌晨,全球最大的加密交易所币安热钱包被盗 63 亿美元,虽然约 30 亿美元受影响资产已被冻结,但仍有约 33 亿美元黑客可自由转移。据官方初步调查,此次事件指向一名 DevOps 工程师的笔记本电脑遭入侵,攻击者借此访问服务容器并提交未经授权的提现交易。(相关阅读:币安 63 亿美元惊天窃案流程全复盘)
而就在币安被盗前夜,以太坊创始人 Vitalik 在最新一期《硅谷 101》关于有效利他主义(EA)的播客中刚巧讨论了有关安全的哲学问题,其中涉及到了中心化防御的脆弱性、防御优先、去中心化/开源、以及“人 vs 人”的复杂安全问题。
Vitalik 前脚在播客中强调“没有去中心化防御就只能靠集中防御,而集中防御更脆弱”,今天币安热钱包就被攻破,几乎成了这句话的现实注脚。
虽然 Vitalik 主要聊的是 AI 安全,但在 AI 日新月异、找程序漏洞的效率越来越恐怖的今天,加密行业已没有坚不可摧的防火墙,安全事件似乎也是必然的。在近几个月,加密项目频繁出现安全事件,就在币安被盗同一天,Polymarket 仅仅因为 UI 遭到入侵,就被盗了约 270 万美元,且一度暂停交易。
“目标或系统设定时的微小偏差/漏洞,在高智能/高价值环境下会被放大成灾难,”Vitalik 对目前 AI 环境下的安全问题作如此判断。Odaily 在下文中整理了Vitalik 对话中的安全思想,供读者参考。
Vitalik 主张分布式防御
Vitalik 在播客中再次介绍了 d/acc 概念,核心三个特点是 Defensive(防御性)、Decentralized(去中心化)和 Acceleration(加速主义)。对于 Vitalik 认为加速主义的重要性是,现在人们需要花更多的时间和能力开发保护系统的技术,以免受利用 AI 的黑客攻击的风险,这就决定了人们需要在技术上投入更多资源。
在谈及防御和去中心化时,Vitalik 认为二者是密切相关的,并且使用了山区与平原的地理类比。其称,在多山地区,例如欧洲瑞士,更容易形成更小的国家和独立城市,也更容易形成自治;但如果在往东走 2000 公里,就会看到平原,而这里就容易形成一个很大的专制独裁国家,一个组织控制了一切。
Vitalik 指出那么在这些地区(系统)中,去中心化防御(分布式防御)是完全不可能的,只能靠中心化防御,但中心化防御会更脆弱,因为它太依赖“假设正确”,要求系统事前预测出可能的危险或攻击长什么样。
d/acc 还主张防御优先,将防御放在了与加速同等重要的位置上。平台越大,防御投入就必须不成比例地增加,否则单点故障成本就会指数级上升。例如此次币安的安全事件,一次笔记本入侵就变成了数十亿美元的账单。
“人的因素”比技术漏洞更致命
在播客中 Vitalik 还谈到在 AI 安全上,不仅要应对“man vs natrue”,还要应对“man vs man”。其认为相比对抗“自然”,人与人的对抗是非常复杂的,特别是当对手和你一样聪明时,那么纯技术防御就是不够的。
因此,Vitalik 提出的一个观点是,“AI 安全并不是一个纯工程问题,反而更像一个政治设计问题。”
这个思想在加密安全领域依旧适用。币安此次热钱包被盗并非因为私钥直接泄露,而是工程师笔记本被入侵,导致黑客进入了内部权限体。工程师的笔记本被入侵的方式暂不得而知,也许是点击了陌生钓鱼网站,或者链接了陌生 WIFI,甚至也有可能是在公共场合被黑客插了 u 盘植入病毒。
总之,在黑客攻防里,即使技术看起来没有漏洞,但人作为最大的不确定性来源,也极易被各种手段攻破,这才是真正的防御难题。
承认不确定性
最后,Vitalik 在播客的结尾称,“面对 AI 安全,我们还不知道很多事,保持开放心态才是最重要的。”
在加密安全领域也是如此,即使是将安全控制做到接近极致的行业龙头币安,也有被朝鲜黑客攻破的一天。坦然承认不确定性,永远比假装已经完全掌控更好,只有这样,我们才能在下一次加密安全危机表现的更从容、更有计可施。
相关阅读
RWA周刊:DTCC代币化服务首批支持34只证券;OKXICE的代币化股票计划遭过半公司反对
RWA链上总市值回升至395.6亿美元,稳定币月转账量大涨38.53%,美SEC首次将代币化列入清算机构高风险审查,加拿大发布稳定币监管草案,DTCC代币化服务正式上线。
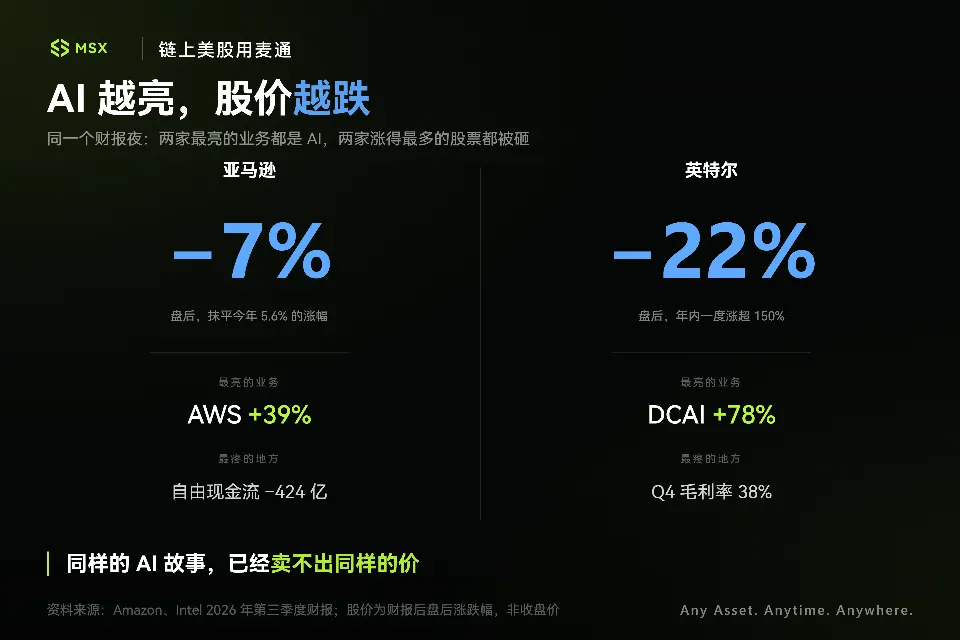
亚马逊染上「谷歌病」,英特尔退回「ICU」:硅谷财报夜的冷思考
前一天谷歌单日暴跌 13% 的余震还没散去,今晨美股盘后,亚马逊与英特尔双双砸出了深坑。 有意思的是,这两家财报里最亮眼的板块,恰恰都是 AI 相关业务:AWS 营收同比增长近 40%,英特尔数据中心与 AI 业务更是暴增 78%,如果只看需求端,AI 基础设施的景气度似乎一点问题都没有。 但市场反应却很消极,其中亚马逊盘后重挫约 7%,把今年仅有的 5.6% 涨幅悉数抹平;而在今年一度暴涨超 150%、被视作「困境反转」标杆的英特尔,更是在盘后直接跳水,跌幅一度超过 22%。 市场不再无
从2014到2026:全球CEX被盗事件全复盘
2014至2026年全球CEX被盗事件全复盘:30余起重大攻击累计损失超113亿美元,朝鲜黑客涉案近九成。从Mt.Gox到Bybit再到Binance,攻击手段不断升级,热钱包、多签系统、员工终端均成突破口,深度解析每起事件被盗金额与入侵路径。