币安警告苹果 iOS 存在漏洞,可能导致 iPhone 用户私钥泄露
币安称,名为“worse_query”的漏洞可能允许恶意应用读取其他应用存储的文件,使加密钱包助记词、私钥和登录凭据面临风险。苹果尚未公开确认其最新 iOS 更新是否修复了该问题。
币安警告 iPhone 用户,苹果 iOS 存在一项漏洞,恶意应用可能借此读取其他应用存储的文件,导致加密钱包助记词、私钥和登录凭据面临风险。
币安周二在社交媒体上表示,这项名为“worse_query”的漏洞影响 iOS 26.7.1、27.0.1 和 27.2,并强调:“这是 iOS 层面的问题,并非币安独有。”
币安建议用户删除从不可信来源安装的应用,例如侧载应用或手动签名的应用文件,并将 iOS 系统和所有应用更新至最新官方版本。若用户怀疑设备已遭入侵,应使用干净设备创建新钱包并转移资金,同时重置所有已登录会话。
iPhone 应用通常运行在沙盒中,以阻止其访问其他应用的私有文件。研究人员 forcequitOS 在 GitHub 发布了“worse_query”,将其描述为适用于 iOS 26.0 至 26.7.2 以及 iOS 27.2 的沙盒逃逸概念验证,并称该工具“单独使用并无实际用途”。根据代码库说明,该漏洞可触及 iOS 应用存储数据的文件夹,是早前漏洞“bad_query”的“直接后继版本”。目前尚无经确认的加密货币被利用该漏洞盗取的报告。
苹果周一发布 iOS 27.2.1,时间比该概念验证公开晚一天。苹果安全说明列出九项漏洞修复,包括 App Intents 中的一项授权问题,该问题可能导致应用访问敏感用户数据,此外还涉及若干蓝牙和 iMessage 漏洞。不过,安全说明没有提及“worse_query”或相关研究人员,苹果也未公开确认此次更新是否修复了币安所说的问题。区块链安全公司 SlowMist 的首席信息安全官 23pds 认为更新能够阻止该沙盒逃逸,并呼吁用户升级至 iOS 27.2.1。
苹果设备此前也曾成为攻击目标。今年早些时候,谷歌警告称,针对未修补设备的 iOS 恶意软件会攻击加密应用;8 月,荷兰国家网络安全机构则表示,黑客正利用苹果 macOS 屏幕共享功能中的漏洞,在 Mac 设备上植入门罗币矿工。
相关阅读
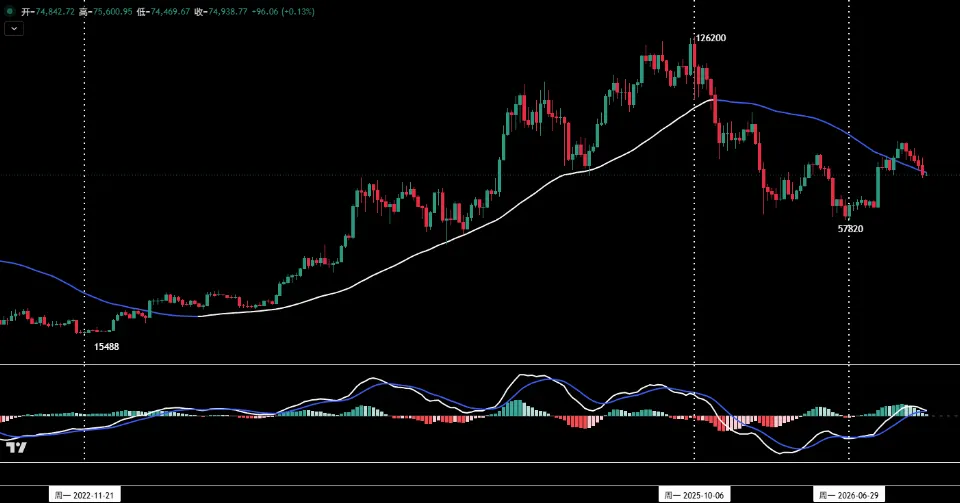
BTC短线磨底蓄势待发,HYPE三重支撑面临关键考验 | 特邀分析
上周的加密市场,被消息面牵着走。 11 月 4 日,中期选举消息点燃市场情绪,比特币单日放量大涨 3.92%,一举站上 8 万美元;然而仅隔一天,美股大跌引发风险资产集体回撤,币价单日放量下挫 5.48%,盘中最低探至约 75,222 美元,创下 9 月 21 日调整以来的新低,恐慌指数一度逼近 25。从亢奋到恐慌,只用了一个交易日。 HYPE 同样未能幸免。受美股系统性下跌外溢冲击,HYPE 周线收出一根跌幅达 15.19%的大阴线,将前一周的涨幅悉数回吐,价格回落至 75 美元关口一线。
Mercado Bitcoin 遭黑客攻击后分阶段恢复账户查看,提款时间仍未确定
巴西加密货币交易所 Mercado Bitcoin 正分阶段恢复用户账户的只读访问,用户可查看黑客事件发生前的余额,但交易所尚未公布恢复提款的时间表。该平台表示将用自有资金弥补损失。