投研早报丨四大 Perp DEX 资金安全大起底:你的资产能否自主提现?/加密行业正在告别叙事炒作,代币价值最终靠什么支撑?/从一份 PDF 到 63 亿美元,朝鲜黑客如何攻陷加密世界?
ChainFeeds Newsletter 每日精选 Web3 深度投研「简报」+ AI 驱动的热点新闻榜单,帮你做出聪明决策
8700+ 订阅者,ChainFeeds 精选的信息流帮你做出聪明决策
📢 热点新闻 |2026.11.3
🔥 Arthur Hayes:美元流动性正在回升,预计比特币走弱直至美联储或银行扩表
🔥 Strategy 上周增持 811 枚 BTC,累计持仓达 849,327 枚
🔥 CZ:币安未借贷、出售资产或集资,完全使用自有资产覆盖被盗损失
🔥 代币化公司 tZERO 拟通过 SPAC 合并上市,交易估值 3.5 亿美元
🔥 彭博社:朝鲜否认参与币安 63 亿美元被盗事件
👨💻 ChainFeeds 投研简报 |2026.11.2
chainfeeds.me
1️⃣ 代币|加密行业正在告别叙事炒作,代币价值最终靠什么支撑?
2️⃣ 安全|四大 Perp DEX 资金安全大起底:你的资产能否自主提现?
3️⃣ 以太坊|为什么越来越多项目选择从 L2 搬回以太坊主网?
4️⃣ 黑客|从一份 PDF 到 63 亿美元,朝鲜黑客如何攻陷加密世界?
5️⃣ 监管|从 Tornado Cash 到 THORChain,去中心化协议的下一场监管之战
每日精选的加密信息由 ChainFeeds 团队与 AI 共同编写,我们已将内部的信息流工具优化并开放给所有读者及 Web3 行业者使用👇
🌞 Web3 行研早报来自:Web3 行业必读深度资讯「简报」平台|chainfeeds.me
1️⃣ 【英文长推】加密行业正在告别叙事炒作,代币价值最终靠什么支撑?
导读:BTC、ZEC 和 HYPE 是通过建立强大的「信仰共识」实现这一目标的,而 HYPE、LIT 和 PUMP 则正在通过「现金流」这条路径成长。
donn:加密行业的代币发行游戏已经被彻底玩透了。Pump.fun 上的拉盘和砸盘工厂已经实现自动化,每一次代币发行都伴随着打包交易,FOMO 型 KOL 也已经熟练掌握了通过关联钱包出货的技巧,普通投资者的平均持仓时间甚至只有几秒钟。这个行业已经非常擅长创造代币,但要创造一个能够长期存在、值得持有一年以上的资产,却困难得多。
我认为,判断一个代币能否形成持久需求,需要从两个维度考量:一是支撑资产价值的信仰强度,二是持币者能够获得的经济价值是否可信。第一类是信仰型资产。这类资产没有现金流,其价值来自群体对资产本身的共同信念。只要足够多的人相信它有价值,它就有价值。BTC 就是典型例子,即使我个人并不相信比特币的价值,也只有在我认为足够多的人相信它时,才会考虑购买。
现金流型资产非常稀缺,原因有两个:第一,利用代币和叙事吸引资金、为早期投资者提供退出流动性,要比真正建立一家拥有正自由现金流(FCF)的企业容易得多;第二,如果一个团队已经拥有能够持续赚钱的业务,而且不需要通过融资推动增长,那么他们完全可以选择不发行代币,直接将利润留给自己。DexScreener、Axiom、Trojan 等能够持续赚钱的团队,就选择将 100% 的利润留给自己。
直到 Hyperliquid 出现,市场才看到另一种可能:建立一家拥有强劲现金流的企业,同时让代币分享经济价值,可能比短期直接获取利润带来更好的结果。
判断现金流型代币是否值得长期持有,需要关注五个问题。第一,经济性:项目是否拥有可持续的经济盈余,也就是利润?HYPE 和 PUMP 是典型案例,两者全年每天都能创造约 100 万至 200 万美元收入。第二,透明度:这些收入能否通过链上数据验证?HYPE 和 PUMP 的收入主要来自链上,所需信任成本较低。
第三,代币与股权的关系:收入究竟归属于代币持有者,还是被股权实体截留?第四,价值捕获:代币能否通过回购或分红直接获得价值?自动化回购和分红优于由团队自行决定的回购。第五,信任:如果团队暂时不分配利润,而是将其投入业务增长,持币者是否有理由相信团队未来会分享这些收益?由于代币持有者通常缺乏法律保护,这一点尤其重要。
【原文为英文】( 来源)
2️⃣【英文长推】四大 Perp DEX 资金安全大起底:你的资产能否自主提现?
导读:四家平台中,只有 Lighter 允许用户在无需平台配合的情况下自主退出。
jaehaerys:10 月 29 日,币安热钱包损失约 63 亿美元。根据币安披露,一名 DevOps 工程师的笔记本电脑遭到黑客入侵,攻击者借此进入内部服务系统,并通过该系统发起提现。目前没有证据表明私钥泄露,这意味着攻击者可能根本不需要掌握私钥,而是利用币安自身的系统完成了提款签名。
币安随后发现了更多被入侵的环节,但尚未公布完整的事后调查报告。目前约有 30 亿美元资金被冻结,币安承诺承担全部损失。以太坊方面,TRM 报告称,攻击者利用币安的签名系统批准了一项 EIP-7702 委托授权,将某个热钱包的控制权交给攻击者的合约。研究人员认为,签名系统可能采用了禁止已知恶意操作的黑名单机制,而不是只允许经过验证的安全操作,因此未能拦截这种新型授权。
不过,币安尚未证实这一说法,而且它也无法解释比特币、Solana 和 Tron 网络上的资金损失。一个月前,Bitget 也曾以类似方式损失超过 3.5 亿美元,攻击者入侵了向签名系统提供交易数据的后端系统,并利用合法签名完成提现。如果攻击者能够控制交易所的系统,就可能在不掌握私钥的情况下转移用户资金。
Lighter 在以太坊合约中存放着约 10 亿美元资产,其中包括 5.56 亿美元 USDC、4.3 亿美元 LIT(约 1.51 亿枚代币),以及少量 ETH 和其他资产。在正常运行情况下,资金只有在合约验证零知识证明(ZK Proof)后,才能以批次形式从合约中转出。普通提现只能发送至拥有该账户的钱包,而且这种钱包与账户之间的绑定关系在首次存款时就已经固定。
此外,平台也支持快速提现以及向其他账户转账,但这些操作需要用户自己的钱包签名。因此,无论是谁掌握了 Lighter 的排序器、证明者或验证者密钥,都无法直接提走用户账户中的资金。用户甚至可以在不依赖平台的情况下退出:直接在以太坊上提交强制提现请求,如果 Lighter 在 14 天内没有处理,任何人都可以将合约切换至「沙漠模式」(Desert Mode),也就是紧急退出机制。
进入该模式后,合约升级将停止,所有用户都可以根据已经记录在以太坊上的数据,使用零知识证明证明自己的余额并退出。不过,Lighter 并非完全无需信任。其运营方负责提供指数价格和标记价格,而零知识证明不会验证这些价格是否经过预言机签名,因此错误价格仍可能导致用户被不公平清算。此外,两个 Guardian 密钥可以暂停批次处理和提现,暂停时间分别最长为 24 小时和 72 小时。
虽然这些权限无法阻止紧急退出,但平台仍然拥有一定的控制能力。
Aster 在 BNB Chain、Ethereum、Arbitrum 和 Solana 上的金库中存放着约 5 亿美元,其中包括 1 亿美元 USDF(Aster 的稳定币),此外,BNB Chain 金库中还有约 10 亿美元的 ASTER 和 APX 代币。金库采用资金池模式,用户的资产归属记录在 Aster Chain 上,但目前该链仅由 Aster 自己的验证者运行。
每一笔 EVM 金库提现,都必须由 Aster 的运营地址发起,并经过两个 Aster 密钥签署。用户虽然也需要签署提现请求,但根据经过验证的合约代码,用户签名实际上是由 Aster 密钥提供的地址进行验证,因此它只能证明用户提出了提现申请,并不能保护整个资金池。如果 Aster 的密钥或后台系统遭到入侵,资金就可能被直接转出。
每个 EVM 金库都设置了每小时提现上限,BNB Chain 和 Ethereum 均为 3000 万美元,Arbitrum 为 2000 万美元,但同一个多签系统可以立即修改这些限制。Variational 在 Arbitrum 上存放着约 2.9 亿美元 USDC,其中 2.23 亿美元分布在 20.8 万个用户结算池中,另外 5400 万美元位于做市商 OLP 的地址,1200 万美元位于国库。
用户可以自行向资金池存款,却无法自行提现。所有提现都必须由 17 个运营密钥之一发起,其中 16 个是普通钱包地址。任何一个密钥都可以从任意资金池转出 USDC,而且合约没有设置提现金额上限。理论上,单个密钥甚至可以在几分钟内清空所有资金池。如果后台停止运行,或者管理员暂停预言机,合约也没有提供用户自主退出的机制。
【原文为英文】( 来源)
3️⃣ 【英文】为什么越来越多项目选择从 L2 搬回以太坊主网?
导读:ENSv2 没有选择原计划部署的 L2,而是直接上线以太坊主网。
Bankless:以太坊域名服务(ENS)刚刚完成了其历史上最大规模的升级,但值得注意的是,这次升级并没有部署在此前规划的 L2 上,而是直接选择了以太坊主网。10 月 27 日,ENSv2 正式在以太坊 L1 上线。大约九个月前,ENS 已经取消了原本计划承载此次升级的 Rollup 项目 Namechain。
ENSv2 是对原有协议的一次全面重建,升级后,每个 ENS 域名都可以拥有独立的子域名注册管理系统,域名所有者也能获得更精细的权限控制,相关费用则可以通过 USDC 等稳定币支付。ENS 最初在 2024 年 5 月提出将协议迁移至 L2 的计划,后来进一步发展为自建 Rollup Namechain。
但今年 2 月 6 日,ENS 创始人 Nick Johnson 解释了改变方向的原因:「以太坊 L1 正在扩容,而且扩容速度比两年前几乎所有人的预测都要快。」事实上,随着以太坊持续扩容,ENS 的域名注册 Gas 成本在此前一年已经下降了 99%。此外,Nick Johnson 还认为,部署在 L2 上会引入一些 L1 本身并不存在的信任假设。
以太坊联合创始人 Vitalik Buterin 也在同一天公开支持这一决定,称这是一个不错的选择。ENS 的回归并非孤立事件,越来越多应用正在放弃自建链或 L2 部署,重新将核心合约迁回以太坊主网。
ENS 是近期回归以太坊主网的最新项目,但并不是第一个。Synthetix 是较早采取这一行动的协议之一。尽管它早在 2021 年就成为首批部署在以太坊 Rollup 上的协议,但在 2025 年 6 月发布了题为《L2 已死,以太坊万岁》的文章,指出流动性碎片化等问题。随后,Synthetix 开始逐步结束其在 L2 上的部署,并于同年 12 月在以太坊主网上推出新的永续合约交易所。
创始人 Kain Warwick 后来表示,自己花了两年时间推动 L2 叙事,但最终发现这并没有为 Synthetix 带来理想结果,因此决定回归主网。今年 2 月,Vitalik Buterin 也指出,L2 实现完全去中心化的进展远比最初预期缓慢和困难,而以太坊 L1 本身正在持续扩容,因此 L2 最初的定位及其在以太坊生态中的作用已经不再适用。
此后,Superseed 于 8 月 15 日宣布逐步停用自己的链,计划将整个生态迁回以太坊主网,并用应用层收益策略取代原有的链上手续费机制。9 月,预测市场协议 Trueo 宣布从 Base 回归以太坊。10 月,类似调整进一步增多:ShapeShift 将 rFOX 质押计划从 Arbitrum 迁回主网;Blast 宣布逐步关闭,理由是运营成本已经超过链上收入;Nillion 将 Blacklight 网络部署至以太坊 L1,并计划淘汰其 L2;Abstract 也宣布将于 12 月 15 日关闭,认为仅服务于消费者的独立链模式难以持续。
这些迁移背后还存在一个更深层的趋势:应用正在逐渐将状态存储的位置与实际执行计算的位置分离。以 Synthetix 新推出的永续合约为例,订单撮合在链下完成,但用户资金仍由以太坊 L1 托管,交易最终也在 L1 上结算。Derive V3 采用了类似模式:订单撮合留在链下以提高速度,风险计算通过零知识证明进行验证,而用户资金则存放在以太坊 L1 合约中。
ENSv2 也遵循这一思路,NFT 域名本身存储在 L1,而低成本、免 Gas 的子域名仍然可以通过 L2 或链下方式解析,借助 CCIP-Read 标准,域名可以指向存储在其他位置的数据。换句话说,真正有价值的部分,包括资产托管、所有权和结算,正在重新回到 L1,而计算密集型工作则可以放在成本更低、速度更快的环境中完成。
这与传统 Rollup 模式有所不同,后者通常同时承载用户状态和计算,因此用户想要取回资产时,需要依赖相应的退出机制。不过,未来 L1 与 L2 之间的界限也可能进一步模糊。例如,以太坊经济区(EEZ)计划让以太坊主网与各 Rollup 实现同步可组合性,使不同链上的合约能够在同一笔交易中交互。
与其将应用从 L2 全部迁回主网,EEZ 希望让 Rollup 的使用体验更接近 L1。GnosisDAO 已于 8 月投票决定,将 Gnosis Chain 从独立 L1 转变为 EEZ Rollup。与此同时,以太坊研究社区还提出了名为「临时 Rollup」(Ephemeral Rollup)的 L1.5 设计,将状态存储与计算进一步分离。
【原文为英文】(来源)
4️⃣ 从一份 PDF 到 63 亿美元,朝鲜黑客如何攻陷加密世界?
导读:这是一场不用开枪的战争。
深潮 TechFlow:2022 年初,加密游戏 Axie Infinity 的母公司 Sky Mavis 一位高级工程师收到了一条 LinkedIn 消息,对方自称某公司的招聘人员,开出了一份极具吸引力的薪酬方案。这位工程师经历了多轮面试,一切看起来都很正规。最终,他收到了一份 PDF 格式的录用通知书。
打开文件的那一刻,间谍软件悄无声息地潜入了 Sky Mavis 的内部系统。Axie Infinity 的 Ronin Bridge 采用 9 个验证者节点的权威证明机制,需要 5 个节点签名才能批准提款。攻击者通过被感染的工程师电脑渗透进 Sky Mavis 的 IT 基础设施,拿到了 4 个验证者的密钥。
第 5 个签名来自一个被遗忘的漏洞:2021 年 11 月,Sky Mavis 曾请求 Axie DAO 在交易负载高峰期帮忙签名,这项临时授权在 12 月已经停用,但访问权限从未被撤销。2022 年 3 月,6.2 亿美元从 Ronin Bridge 上消失。一个月后,FBI 将攻击归因于朝鲜 Lazarus Group。
一份假 offer,一个被遗忘的授权,六亿美元被盗。
2024 年 10 月,CoinDesk 发布了一份令行业震惊的调查报告。记者追踪区块链支付记录和内部线索,发现超过 24 家加密公司在不知情的情况下雇佣了朝鲜 IT 工人,其中至少 12 家公司确认曾在员工名单中发现疑似朝鲜籍员工。被点名的项目包括 Cosmos Hub、Injective、ZeroLend、Fantom、Sushi、Yearn Finance 和 Truflation。
MetaMask 安全研究员 Taylor Monahan 透露,至少 40 个 DeFi 协议在其发展历程中曾雇佣朝鲜 IT 工人,时间跨度长达七年。这些人用伪造的护照、签证和精心编造的简历通过筛选,在 Telegram、Discord 和 Indeed 上投递申请。他们瞄准那些招聘流程松散、用加密货币发工资的初创团队,远程工作时几乎从不开启摄像头。
据联合国估算,朝鲜 IT 工人每年为政权赚取高达 6 亿美元收入,其中个人只能留下 10% 到 30%。
朝鲜的网络攻击能力并非一朝一夕建成。据脱北者张世律(Jang Se-yul)向 Business Insider 披露,朝鲜的网络战项目可以追溯到 1980 年代,内部代号「秘密战争」。金氏政权很早就意识到,在常规军力远逊于美韩联军的前提下,网络作战是成本最低、回报最高的不对称武器。
培养一名朝鲜黑客大约需要九年。起点是金策工业综合大学(原名自动化大学),每年从约 5000 名申请者中录取 100 人。筛选标准首先看政治出身,朝鲜的「成分」体系将公民分为三个主要阶层和 56 个子类别,记录在户籍档案中。学员每天上 6 节 90 分钟的课程,学习编程语言和操作系统,深入研究 Windows 架构,并要求独立编写恶意软件,不依赖现成工具。
毕业后,黑客被分配到以国家为目标的行动小组,在海外以合法企业员工身份潜伏约两年,学习当地语言和文化。薪酬极为优厚:每月最高 2000 美元,是朝鲜大使工资的两倍。(来源)
5️⃣ 【英文长推】从 Tornado Cash 到 THORChain,去中心化协议的下一场监管之战
导读:抗审查能力最强的方式,是交易者和流动性完全点对点。
Joel Valenzuela:整个事件源于黑客(尤其是被认为与朝鲜有关的黑客组织)窃取资金,随后利用 DEX 将赃款兑换成其他资产。但 DEX 并没有参与资金盗窃或转移。真正导致这些事件发生的,是中心化交易所糟糕的安全措施、执法机构和政府部门的失职,以及底层区块链本身的漏洞。因此,将责任归咎于 DEX 并要求其审查交易,并不合理。
到目前为止,几乎所有跨链去中心化交易协议都已经对被盗资金实施了某种形式的交易拦截,其中 NEAR Intents 和 Chainflip 是比较典型的例子。THORChain 及其姊妹协议 Maya Protocol 则仍然没有采取类似措施。它们是目前少数仍在阻止行业形成「交易审查是必要且可以接受的」共识的协议。
如果这条底线也被突破,那么我们或许能够实现不受许可限制的货币,却未必能自由地使用这些货币。政府已经开始施压,接下来可能采取的措施包括关闭网站和 GitHub 仓库、取消托管服务,甚至逮捕节点运营者。
美国政府曾经明确对 Tornado Cash 采取行动,这是一个值得参考的案例。Tornado Cash 是部署在以太坊上的智能合约,为用户提供交易隐私。美国政府对相关合约地址实施制裁,并逮捕了开发者,但由于合约具有不可变性,协议本身仍然运行,用户也继续使用。THORChain 可能面临类似的打击,但两者存在重要区别。
首先,THORChain 的创始团队一直避免直接运营用户进行兑换的网站,试图将协议开发与前端服务分离,这使其能够更有力地辩称自己只是开源代码的编写者。不过,THORChain 最近也部署了自己的兑换界面,这让开发者与实际运营服务之间的法律界限变得更加复杂。其次,Tornado Cash 只是运行在以太坊上的智能合约,要让它停止运行,需要协调大量分布在不同司法管辖区的以太坊验证者;而 THORChain 拥有自己的节点网络,节点数量不足 120 个,政府不需要控制比特币或以太坊这样的底层网络,就可能对其施加更直接的压力。
THORChain 能否在政府压力下继续运行,目前仍然存在很大不确定性。它的节点数量不足 120 个,项目规模相对较小,也缺乏比特币和以太坊那样长期抵御外部压力的历史。与此同时,网络还存在频繁宕机的问题。无论停机是由政府审查还是技术故障造成,对用户而言结果都是一样的:无法正常使用协议。
更重要的是,网络稳定性会影响合法交易与非法交易的比例。如果正常用户因为频繁停机而转向其他平台,留下来的交易量中,非法资金所占比例就可能越来越高。作者提出了一个「10% 规则」:如果 THORChain 90% 的交易量来自正常用户,即使另外 10% 与黑客盗窃有关,协议仍然能够维持正常发展;但如果这一比例发生逆转,正常用户开始担心使用 THORChain 会导致资金被标记或冻结,协议就可能逐渐被市场视为犯罪活动专用的交易渠道。
届时,FBI 甚至不需要真正关闭 THORChain 网络,只需要让市场和服务商将其列入黑名单,就可能使其失去正常用户,最终自行衰退。【原文为英文】(来源)
相关阅读
AI争抢电力,比特币矿工未必笑到最后
比特币矿场手中的电网接入权正被AI企业争抢,但矿场改造成AI数据中心需大规模翻新与巨额融资,合同条款决定收益归属。以Core Scientific与CoreWeave的交易为例,客户出资建设再以租金抵扣回收,矿企承担债务与延期风险,股东未必能分享资产增值。
Strive再购入124枚比特币,跻身上市公司持币量前三仍差390枚
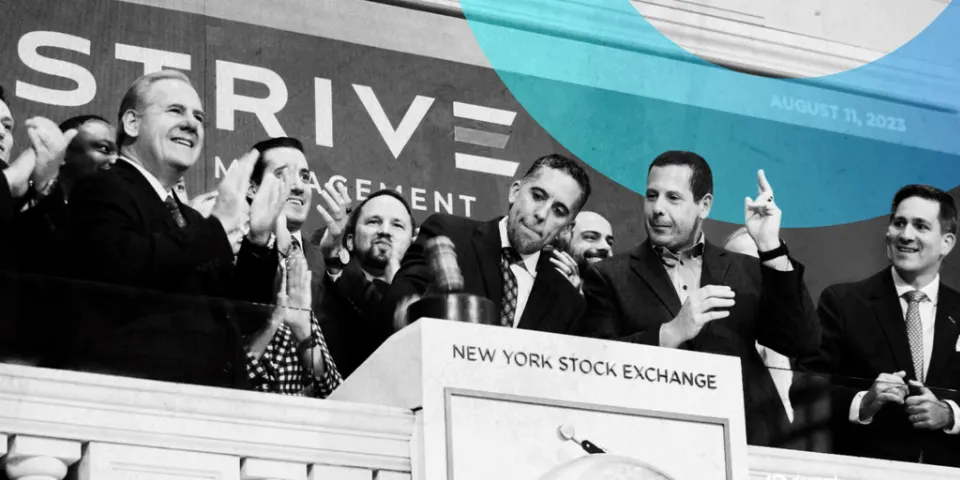
达拉斯公司Strive上周购入124枚比特币,持仓增至43,124枚,耗资约1,000万美元。其持仓量距离Twenty One Capital相差390枚,位列上市公司第四。
Swan Bitcoin 创始人:AI 对比特币的威胁大于量子计算
Swan Bitcoin 创始人 Cory Klippsten 称,黑客正利用大型语言模型,仅需少量提示就能探查并利用安全漏洞;相比量子计算,AI 对比特币安全构成更迫切的威胁。