Trezor:客户数据再次遭到泄露
三个月内,Trezor 的第二家物流合作伙伴遭到入侵,约 27,000 笔硬件钱包订单的买家地址和订单详情可能被泄露。
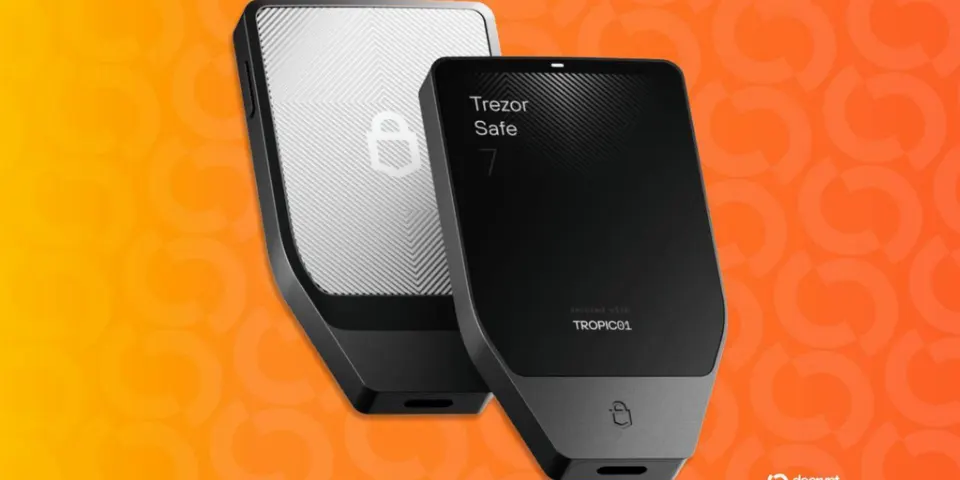
Trezor 的“距离上次第三方数据泄露天数”计数再次归零。根据该公司周一发布的披露,黑客此次入侵了物流合作伙伴 Skladon 的系统,可能导出了与约 27,000 笔硬件钱包订单相关的信息。 入侵发生于 11 月 7 日,但 Skladon 直到 11 月 15 日才通知 Trezor。泄露记录涉及 8 月 9 日至 11 月 7 日期间下单的客户,包括全名、电话号码、收货地址和电子邮箱地址,以及所购商品及其价格。
Trezor 表示,其自身系统未遭入侵,钱包备份、PIN 码和助记密码也未涉及。这次泄露本身并不能让攻击者转移买家的加密货币,但泄露信息将家庭住址与购买加密货币存储设备的记录关联起来,可能带来风险。 此次事件之前,Trezor 的一家物流合作伙伴在 8 月遭到黑客攻击,一家电子邮件服务商则在 9 月发生数据泄露。
这使得该公司在三个多月内遭遇了三起独立的第三方安全事件。Trezor 表示,已有部分客户报告接到诈骗电话。犯罪分子可能利用钱包型号和价格等准确细节,让未经请求的电话、短信或信件显得可信,也可能借助家庭住址识别可能持有加密货币的人。
8 月,物流服务商 ShipMonk 遭遇数据泄露,最初披露称受影响的 Trezor 客户不足 14,000 人。后续调查发现,ShipMonk 还保留着 2019 年至 2021 年期间另外 67,000 名美国买家的记录,尽管此前曾承诺删除这些数据,受影响总人数因此达到 80,689 人。
9 月,营销邮件服务商 Brevo 也发生事件:黑客利用 Trezor 的合法邮件渠道发送虚假的安全警告,诱导收件人安装一款会索取钱包备份的应用。Trezor 后来表示,有 347,149 个电子邮箱地址被导出。 这并非 Trezor 首次遭遇此类问题。2022 年,Mailchimp 内部人员攻击曾针对 Trezor 用户;2024 年,其外部支持门户遭到入侵,最多有 66,000 人的联系方式面临风险。
此类事件的影响也可能超出收件箱垃圾邮件:今年 2 月,硬件钱包用户收到带有 Trezor 品牌标识、全息图和钓鱼网站二维码的假信。
对于为何从 Trezor 官方商店下单会涉及外部公司,Trezor 回应称,这基本上是物流问题,而非技术问题。该公司在 X 上回复评论时表示:“像我们这样规模大、业务覆盖全球的公司,若不使用第三方服务提供商,就无法高效运营。”
相关阅读
Strategy 趁市场回调继续买入比特币,持仓增至 850,849 枚
Strategy 增持 485 枚比特币,价值约 3,340 万美元,并回购价值 2.28 亿美元的优先股,使其比特币持仓升至 850,849 枚。董事长迈克尔·塞勒在 X 发文称:“这次回调需要一点橙色。”
“没人知道谁在负责”:鲍里斯·约翰逊在 Breakpoint 重申对比特币的质疑
英国前首相鲍里斯·约翰逊在 Solana 的 Breakpoint 大会上表示,他支持区块链技术,但仍质疑比特币缺乏明确负责人。几个月前,他曾称比特币是“巨型庞氏骗局”。
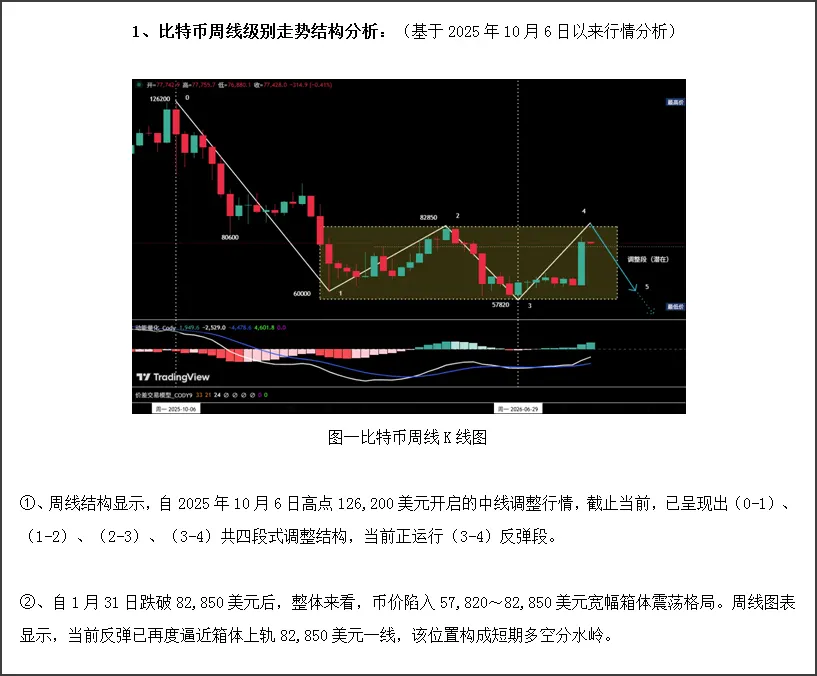
系统性风险击穿多重支撑,BTC、HYPE暂空仓观望 | 特邀分析
11 月 1 日盘后,BTC 周线收在约 74,900 美元,正好落在 52 周均线(约 76,100 美元)附近。这时币价已经在 52 周均线上方连续运行了八周,第一次回踩这条牛熊分界线。上期周评用自建的【52 周均线确认法】量化三原则拆解了这个位置,结论是市场已走到关键的时间窗口:牛熊过渡能否延续,取决于后续两个条件是否兑现。在条件确认之前,我们仍把这轮行情定性为超跌反弹,不宜过早乐观。 日线上,BTC 自 9 月 21 日开始调整,到上期周评时已近 50 个交易日,期间一次像样的小级别修