币安黑客争分夺秒转移数十亿美元,避免资产被冻结
在泰达币和 Circle 等行业参与者冻结数十亿美元资产之际,攻击者争相将被盗稳定币兑换成发行方无法冻结的加密货币。
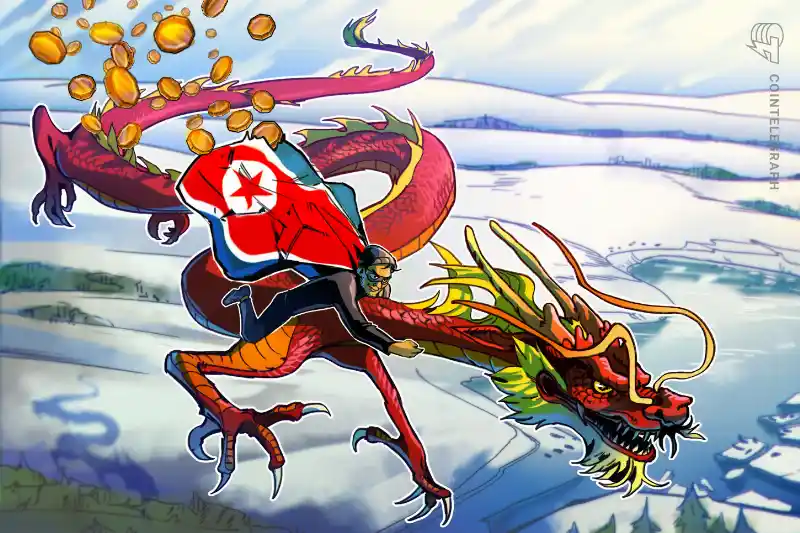
攻击者争相将被盗稳定币兑换成发行方无法冻结的加密货币。与此同时,泰达币和 Circle 等行业参与者已着手冻结数十亿美元资产。 尽管代币发行方采取了冻结赃款的行动,针对币安、估值约 63 亿美元的攻击事件中的攻击者仍控制着数十亿美元的被盗加密货币。
这起事件被称为加密货币史上规模最大的攻击,始于周四 20:04 UTC。攻击者据称与上月 Bitget 遭袭事件背后的同一批朝鲜黑客有关,并在攻击发生后立即开始兑换资产。 攻击者的计划是把可能被冻结的资产,例如 USDT 和 USDC,兑换成无法被冻结的资产,例如比特币(BTC)和以太坊(ETH)。
CertiK 工程师 Dickson Wu 追踪发现,有 5 亿美元 USDT 被转入一个地址,其中 3.25 亿美元在攻击开始不到一小时后的 20:59 UTC 前卖给做市商,换成 ETH。
攻击者此举是在与加密行业一些最具影响力的把关者赛跑:稳定币巨头泰达币和 Circle 已开始将与盗窃事件有关的地址列入黑名单。币安周五表示,估计总额为 63 亿美元的被盗资产中,约 30 亿美元已在链上被冻结;币安正与执法部门、发行方和区块链分析公司合作追踪更多资金。 即使以加密行业的标准衡量,这起盗窃案的规模也十分惊人。
但既然约一半资产已经被冻结,攻击者究竟还能动用多少被盗加密货币?与比特币或以太坊这类没有中央发行方、也没有单一主体能够按下暂停键的去中心化加密货币不同,泰达币发行的 USDT 和 Circle 发行的 USDC 等中心化稳定币,其发行方可以冻结特定地址持有的代币。
这种机制使发行方能够在此类事件中迅速采取行动。泰达币总计冻结了约 15.67 亿美元 USDT;第一笔大规模冻结发生在被盗资金到达攻击者主要以太坊钱包后仅 37 分钟。Circle 在 3 分钟后冻结了约 8.23 亿美元 USDC,Ripple 和 World Liberty Financial 等其他发行方随后也采取了行动。 冻结加密资产的能力并非稳定币专属。尽管没有中央发行方,一些去中心化协议也采取了行动,例如 Arbitrum 并未袖手旁观。
相关阅读
IRS 12月新规倒计时,“比特币耶稣”弃籍十年补税4990万美元
本月,IRS 刑事调查部门负责人透露,将在 12 月前自愿披露未交税务的新法规,如果主动补报税务,罚款将会变低。“比特币耶稣”Roger Ver 因 2014 年弃籍时少报比特币,十年后依然被追溯,已向美国国税局(IRS)缴清税款、罚款和利息共约 4990 万美元。 持有加密资产的美国纳税人该如何看待?本文从 Ver 案说起,依次讲清 IRS 新规、弃籍税为何能倒查十年,以及链上资产该怎样向 IRS 申报。 Rog
华尔街机构称:担心加密货币遭黑客攻击?不妨转买股市中的比特币代理标的
Cantor Fitzgerald、TD Cowen 和 Compass Point 的分析师认为,约 63 亿美元的巨额失窃事件反映的是币安的安全问题,并非整个加密市场受到威胁。他们建议关注 Coinbase、Robinhood 和 Strategy 等加密资产相关股票。
币安遭遇史上最大加密货币盗窃,比特币为何未像 2018 年那样大跌?
币安遭遇迄今金额最大的加密货币盗窃,损失约 64 亿美元,但比特币仅下跌约 3% 至 4%;2018 年同一交易所遭攻击后,比特币曾下跌近 11%。美国现货比特币 ETF 持仓及市场规模扩大,可能是市场反应不同的因素之一。