63 亿美元被盗后,朝鲜黑客是如何洗钱的?
与普通黑客团伙不同,Lazarus 被认为与朝鲜侦察总局有密切联系。美国执法部门多次指出,朝鲜通过盗取加密资产获取外汇,甚至为受到国际制裁的武器项目提供资金。 这次币安被盗后,黑客再次展开大规模资金转移。结合最新的链上追踪,以及 Ronin、Bybit 等历史案件,我们梳理了朝鲜黑客的洗钱路径,以及这些赃款如何流入现实金融体系。 兑换资产:黑客为何急着抛售稳定币? 10 月 29 日,朝鲜黑客从币安 17 个热钱包中盗走约 63 亿美元资产,涉及 Ethereum、Bitcoin、Tron
与普通黑客团伙不同,Lazarus 被认为与朝鲜侦察总局有密切联系。美国执法部门多次指出,朝鲜通过盗取加密资产获取外汇,甚至为受到国际制裁的武器项目提供资金。
这次币安被盗后,黑客再次展开大规模资金转移。结合最新的链上追踪,以及 Ronin、Bybit 等历史案件,我们梳理了朝鲜黑客的洗钱路径,以及这些赃款如何流入现实金融体系。
兑换资产:黑客为何急着抛售稳定币?
10 月 29 日,朝鲜黑客从币安 17 个热钱包中盗走约 63 亿美元资产,涉及 Ethereum、Bitcoin、Tron、Solana 等九条区块链。
由于被盗资产中包含大量 USDT、USDC 等中心化代币,发行方具有冻结权限,部分 L2 网络也保留了紧急管理权限,甚至可以强制转移涉案资产。
因此,黑客在得手后迅速将稳定币转入多个中转钱包,边转移边通过 DEX 兑换成 ETH、TRX 等原生资产。
但仍有大量资产来不及转走,据 Bitquery 统计,约 27 亿美元资产被发行方及相关机构冻结或控制,其中约 7.29 亿美元 USDT 在冻结前成功转移。
跨链转移:资金流经哪些协议?
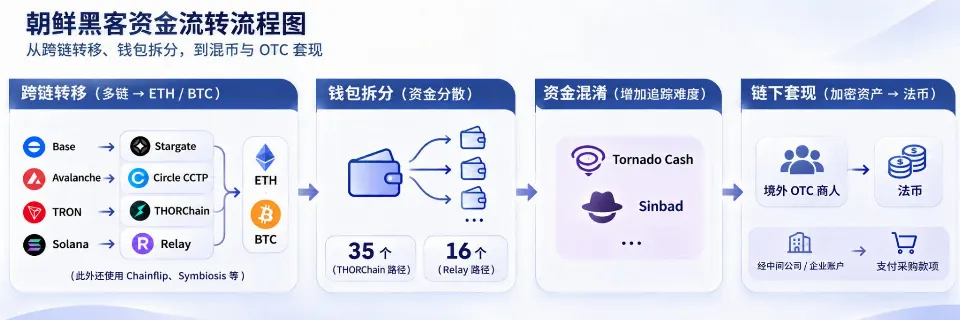
完成第一轮资产兑换后,黑客开始利用跨链协议,将分散在不同网络上的资金转移至 Ethereum、Bitcoin 等网络,再通过大量新钱包分散资金。
其中,TRON 上的资金最具代表性。黑客先将约 2.34 亿美元 USDT 兑换成 6.38 亿 TRX,随后拆分至多个钱包,通过 THORChain 等至少 6 个跨链协议转移。由于这些资金在跨链过程中不断被拆分、swap ,其中绝大部分最终转化为 Ethereum 上的 ETH。
其他区块链上的资金也在进行类似操作。例如:
- Base 上的部分资产通过 Stargate 跨至 Ethereum,最终归集约 1,187 ETH
- Avalanche 上的资产则先兑换成 USDC,再通过 Circle CCTP 转入 Ethereum,最终换成约 7,243 ETH。
此外,黑客还根据不同链上的流动性深度,选择 Relay、Chainflip、Symbiosis 等跨链协议,分批转移资金,以减少大额兑换带来的滑点。
跨链之后,资金也没有立即进入交易所,而是继续被拆分至大量新钱包。例如,一批经 THORChain 兑换的 ETH 被分散至 35 个地址;另一批经 Relay 转移的资金,则通过 CoW Swap 兑换成 ETH,再分散至另外 16 个钱包。
整个过程呈现高度自动化的特征。Elliptic 发现,黑客的主要 TRON 资金分发钱包在 10 月 30 日至 11 月 1 日期间完成超过 1,100 笔转账,接收资金的新地址通常在两分钟内再次转出。即使跨链失败,部分资金也会重新申请跨链。
FBI 呼吁拦截,跨链协议反应不一
10 月 31 日,FBI 联合美国特勤局、国税局刑事调查部门发布公告,公布朝鲜黑客相关地址,呼吁 THORNode、RPC 节点运营商,以及即时兑换平台、DeFi 服务商等阻止涉案交易。
部分协议也开始采取应对措施。
- Symbiosis 承认发现涉案资金试图通过协议转移,并联系 Binance。
- Relay 虽具备地址风险筛查机制,链上仍能观察到涉案资金通过该协议转移
其中,FBI 特别点名的 THORNode 所属网络 THORChain,早已因多次处理黑客资金引发争议。
2023 年至 2026 年,THORChain 在 FTX、Bybit、Kelp DAO 等七起黑客或诈骗事件中,累计产生约 92.7 亿美元交易量、1,247 万美元手续费。其中,仅 2025 年 Bybit 被盗一案,就产生约 863 万美元手续费。
这次币安被盗事件中,THORChain 再次成为黑客的跨链渠道。面对 FBI 的调查要求,联合创始人 Chad Barraford @CBarraford 表示,节点数据本就公开,无需传票。
戏剧性的是,最终让 THORChain 暂停大部分跨链交易的并非 FBI,而是一笔 10 ETH 的异常退款。 10 月 31 日,以太坊区块重组触发紧急暂停机制,截至 11 月 1 日,Bitcoin、Ethereum、Tron 等 10 条链的相关交易仍受影响。
历史揭秘:朝鲜如何通过 OTC 将赃款套现?
从朝鲜黑客过去的经历来看,跨链转移只是洗钱的一部分。后续通常还会通过混币器增加资金追踪难度,再借助地下 OTC 商人将加密货币兑换成法币。
2025 年 4 月,Bybit CEO Ben Zhou 披露,约 28% 的被盗资产已难以追踪,相关资金主要经过混币器、跨链桥,最终流向 P2P 和 OTC 兑换渠道。
同年 10 月,11 国组成的多边制裁监测小组(MSMT)进一步揭开了链下出金网络。
调查发现,截至 2025 年 4 月,朝鲜相关人员已通过一名香港中间商,安排超过 1 亿美元的 Bybit 赃款套现。此外,朝鲜还通过俄罗斯中间商套现至少 6000 万美元加密资产,其中包括部分 Bybit 被盗资金。
柬埔寨的角色有所不同。调查发现,朝鲜相关人员与一名居住在柬埔寨的朝鲜籍人员合作,将加密资产转入指定钱包,集中准备后续兑换,再通过包括香港在内的其他地区安排套现。
类似的操作早在 2018 年就已出现。当年 Lazarus 从一家交易所盗走约 2.5 亿美元,随后将其中约 9,100 万美元转给两名中国籍中间人处理。美国财政部后来发现,其中一人通过银行账户转移了超过 3,400 万美元,还将部分 BTC 兑换成苹果 iTunes 礼品卡。
至于这次币安被盗事件,黑客目前仍在进行资产兑换、跨链和钱包拆分。但从过去的案件来看,朝鲜拥有较为成熟的链下出金网络。
写在最后
过去十多年,Crypto 行业经历了数次牛熊,交易所和 DeFi 协议不断更替,但 Lazarus 始终没有停止活动。
他们不在乎市场涨跌,也不需要等待牛市。只要还有资产可以盗取,他们就会继续寻找下一个目标。
他们可能伪装成求职者、投资人、合作伙伴,甚至是与你交流了几个月的普通网友。一次看似正常的会议邀请、一份工作文件,都可能成为攻击的起点。
毕竟,你永远不知道,屏幕另一端正在与你交流的,究竟是谁。
相关阅读
币股风向标丨上市公司上周比特币净买入环比减少85.2%;Bitmine持仓超606万枚ETH,接近5%硬顶(11月3日)
编者按:在上周的币股风向标中,我们仍偏谨慎看空,后续市场经历小幅反弹后仍然受科技股、AI 板块下跌影响持续下跌。宏观方面,美国中期选举于美东时间 11 月 3 日投票,目前计票仍在进行,结果将于北京时间明日上午出炉。相关潜在影响,可以查看我们的最新一期文章:《美国中期选举最后 36 小时,美股、比特币的黄金坑?》。选举日前一交易日,美股日报记录标普 500 收跌约 0.51%、纳指收跌约 1.07%、费城半导体指数跌超 3%,资金在科技权重与防御板块之间换手;比特币多在 7.6 万至 7.8 万
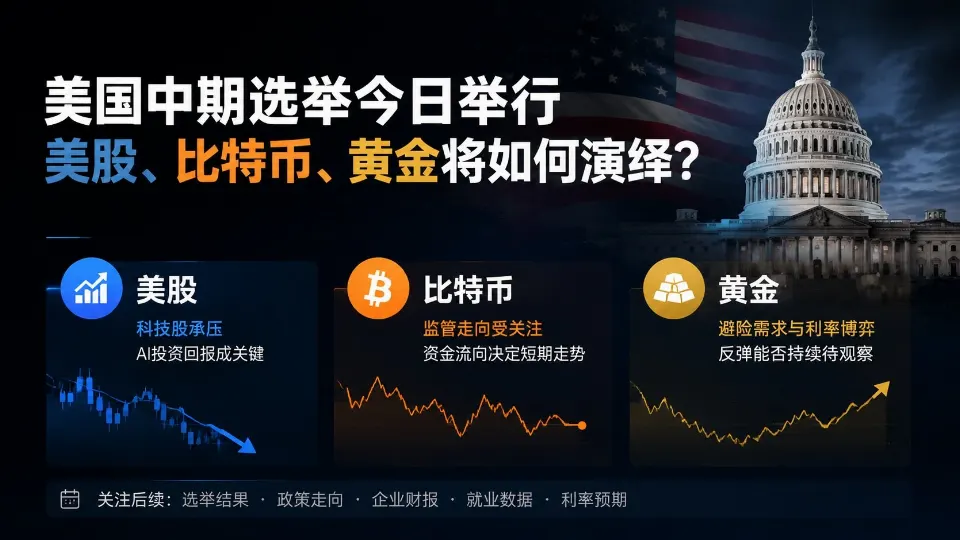
美国中期选举今日举行,美股、比特币、黄金将如何演绎?
美国中期选举于当地时间 11 月 3 日正式举行。随着投票开始,全球金融市场也进入一个重要观察窗口。 这次选举不仅关系到美国国会未来两年的权力格局,也可能影响财政支出、科技监管、加密行业政策等多个领域。对于投资者来说,真正值得关注的是,选举结果会如何影响市场预期,以及这种影响会不会进一步传导至美股、比特币、黄金和美元等资产。 据 BiyaPay 行情显示,近期美股、比特币和黄金均出现不同程度的波动。市场除了关注美国中期选举,也在消化 AI 企业资本开支、利率预期、美元走势和地缘政治等多重因素
AI争抢电力,比特币矿工未必笑到最后
比特币矿场手中的电网接入权正被AI企业争抢,但矿场改造成AI数据中心需大规模翻新与巨额融资,合同条款决定收益归属。以Core Scientific与CoreWeave的交易为例,客户出资建设再以租金抵扣回收,矿企承担债务与延期风险,股东未必能分享资产增值。