币安 63 亿美元安全事件引发热钱包防护疑问
专家表示,区块链记录显示热钱包资金多次被转出,但无法说明币安内部的签名控制措施或转账限额。币安称攻击者通过内部钱包签名服务转移资金;交易所尚未回应有关钱包余额和防护机制的问题。
专家表示,区块链记录显示热钱包资金多次被转出,但无法说明币安内部的签名控制措施或转账限额。币安这起涉及 63 亿美元的安全事件,也让外界对交易所如何管理热钱包、以及如何限制攻击者可触及的资金规模产生疑问。
币安联席首席执行官 Richard Teng 于 10 月 30 日表示,此次攻击影响了交易所自有热钱包。大多数客户资产存放在离线冷钱包中,只有在用户申请提现时才会转入热钱包。
CertiK 分析师 Jonathan Riss 告诉 Cointelegraph,钱包余额只能部分反映交易所面临的攻击风险。公开区块链记录可以显示资金流动,却无法揭示这些转账受到哪些内部控制。币安在周二发布的初步报告中称,攻击者侵入了内部钱包签名服务,绕过正常提现流程转移资金;为防止进一步攻击,部分技术细节将继续保密。币安未回应 Cointelegraph 有关钱包余额和防护措施的提问。
袭击发生后,Coinbase、Gate 和 Upbit 等竞争对手披露了各自的冷存储比例。Riss 表示,63 亿美元是指受影响资产在 10 条区块链上的累计价值。在以太坊上,随着新资金存入,攻击者多次从热钱包中转出资产。
Riss 指出,如果攻击者取得有效签名,其可转移资金的规模取决于签名系统允许其在一段时间内转出多少资产。单一时点的钱包余额无法完整反映这种风险。发起签名请求的应用程序所执行的转账限额,可能在应用遭入侵后被绕过;由签名系统独立执行的限额则仍可能限制转账。Riss 补充说,外界难以比较不同交易所的内部签名架构;储备分布和储备证明可以显示资产存放位置,却不能说明提现如何获批。
BitGo 首席产品官 Eugene Hahr 拒绝猜测币安的内部防护措施,并表示托管安排的具体情况应由币安说明。Fireblocks 联合创始人兼首席产品官 Idan Ofrat 表示,交易所通常会在热钱包中保留足以应付几天预期提现的资金,这部分资金往往占管理资产的个位数低百分比。
相关阅读
超越 APY:告别黑箱信任,重估 ETH 质押的安全逻辑
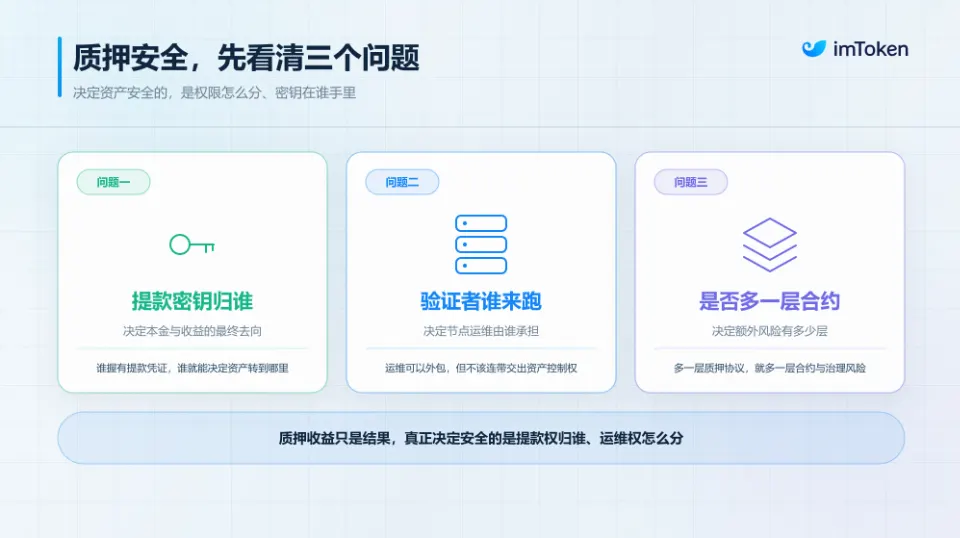
过去一段时间,Crypto 行业的安全事件几乎没有停过(延伸阅读《从 Binance 到 PHP2Shell:AI 时代,Web 安全的防线亟需再定义》)。 从交易平台损失数十亿美元,到钱包供应链和第三方服务商遭攻击,再到智能合约漏洞与链上资产被盗,一系列事件反复提醒我们:在 Crypto 世界,资产安全并不只取决于底层区块链是否可靠,还取决于资产由谁保管、密钥由谁控制,以及整个服务链条中存在多少信任环节。 对于 ETH 持有者来说,参与质押同样如此。 以太坊已经建立了一套相对成熟的原生质
智能合约风险解决前,以太坊开发者暂缓在 Hoodi 启动 Glamsterdam 分叉
以太坊开发者正在调查与 Glamsterdam 升级提案 EIP-8037、EIP-8038 相关的八项智能合约不变量问题,并因此推迟在 Hoodi 测试网上实施升级,直到相关安全风险得到解决。
欧洲最大资管公司东方汇理在以太坊上推出代币化股票指数基金
东方汇理在以太坊上推出追踪 STOXX Europe 600 指数的代币化基金份额,覆盖欧洲市场的 600 家公司,并计划拓展面向机构客户和数字平台的代币化基金产品。