加密安全下一战:智能合约之外,如何重建授权体系?
业内长期把加密安全视为智能合约问题,但Hacken报告显示当季107起事件损失11.8亿美元中,40%源于访问控制与运营失败。文章以币安事件为例指出私钥安全不等于交易安全,主张从资产保护转向权限控制。
撰文:Ken Wong(BitDATA PayFi Infra 创始人、前网络安全研究员)
多年来,加密行业把安全主要当成智能合约问题。这在很长一段时间里说得通。智能合约、私钥、审计和钱包安全仍然不可或缺。
但最近一波事件提示,下一场重大安全危机未必来自密码学被攻破。它可能更隐蔽:系统老老实实执行了它被授权的操作,问题在于,那份授权从一开始就不该被信任。
一、损失结构变了:近一半不再是「代码漏洞」
Hacken《2026 年三季度安全与合规报告》显示,当季行业发生 107 起事件,损失 11.8 亿美元,环比增长 55%。更值得看的是损失结构:48% 来自智能合约漏洞,40% 来自访问控制和运营失败。
也就是说,近一半损失已不是传统意义上的代码 bug,而是身份、权限、签名流程或更广泛的运营信任边界出了问题。
这个分布很关键。智能合约漏洞,往往可以通过更好的审计、形式化验证和更严格的工程纪律来修补。但访问控制和运营失败,需要完全不同的思路。
它逼着行业回答几个更难的问题:谁有权调动资金?哪些系统继承了签名权?一个「被授权」的服务如果开始作恶,会发生什么?一个身份被攻破,究竟能造成多大破坏?
这不再是纯粹的 Web3 编程问题,而是金融基础设施问题。
二、攻击面外溢:可用性也是安全
加密安全不是孤立的。它处在全球网络威胁环境里,而攻击的规模、速度和操作灵活性都在上升。
Cloudflare《2026 年三季度 DDoS 威胁报告》称,当季缓解了 1820 万次网络层 DDoS 攻击和 14.4 万亿次 HTTP DDoS 请求,平均每小时约 8226 次网络层攻击。短时、低带宽攻击激增 208%,DNS 放大攻击增长 215%,UDP 洪泛攻击增长 122%。攻击目标也更分散。
这组数据对加密和 PayFi 意味着两件事。
第一,网络风险不再只盯着交易所等高价值目标。银行、支付处理商、互联网基础设施商、电信运营商和服务供应商,都处在同一张不断扩大的攻击面上。
第二,它再次说明一个很多加密项目仍低估的事实:可用性、韧性和运营连续性,同样是安全问题。
安全系统不只是防住盗窃,还要在压力下保持可信、能迅速遏制滥用、能安全恢复。
三、币安事件的关键细节:私钥安全不等于交易安全
币安在 2026 年 10 月 29 日安全事件说明中披露,约 63.4 亿美元数字资产受影响,约 28.5 亿美元被冻结或拦截;截至 10 月 31 日,98% 的受影响代币资产已恢复。
但从安全架构看,更关键的是攻击路径:攻击者未授权访问内部钱包交易签名服务,绕开常规提现流程发起操作。
这个细节比金额更重要。它说明,保护私钥不等于保护交易权限。
系统可以把密钥锁在加固的基础设施里,可以设置内部签名流程,也可以做钱包隔离。但只要攻击者控制了一个本来就拥有合法交易权限的系统或服务,「密码学上有效」就不够了。
有效签名,不等于有效商业决策。这正是行业现在必须认真分清的地方。
四、认证、授权、交易合法性,是三件事
在数字金融里,至少有三个问题要分开:
谁在发起请求?这是身份认证。
这个身份被允许做什么?这是授权。
在当前情境下,这笔具体转账该不该放行?这是交易合法性。
太多系统只回答前两个。API 凭证有效、签名人已批准、工作流在技术上已授权,交易就被当成可信。这个假设越来越危险。
被盗会话令牌可以绕过密码验证;被攻破的供应商可以成为入口;权限过大的内部服务可以变成交易通道;合法签名人也可以批准一笔不合法付款。
所以,下一阶段加密安全必须从资产保护扩展到权限控制。问题不再只是「攻击者能不能进入系统」,更重要的是:一个可信身份被攻破后,它实际能做什么?
这才是更有意义的韧性指标。
五、PayFi 越复杂,权限边界越要清楚
当数字资产与银行通道、虚拟账户、OTC 结算、卡、商户收单和可编程支付连接得越来越深,信任边界也会更复杂。
现代 PayFi 技术栈里,一笔交易可能经过钱包或托管方、API 网关、编排层、合规或风控引擎、签名或结算组件,以及一个或多个银行或支付伙伴。每一层都有自己的权限、依赖关系和运营假设。
工程挑战不再只是「把钱转得更快」,而是确保权限、责任、风控和可审计性在支付全生命周期中保持一致。
未来 AI 代理和自动化服务代表用户或企业行动时,这一点更重要。机器身份可以被允许发起请求,但这不意味着它应被允许批准新收款人、扩大限额,或在没有独立验证的情况下放款。
机器身份不等于金融权限。委托权限也不应变成无限权限。
六、从资产保护转向权限控制
行业仍然需要更好的智能合约,仍然需要更好的审计,仍然需要更好的密钥管理。
但最新趋势说明:下一场重大安全失败,可能不是密码学被攻破,而是可信权限被滥用。
因此,加密和 PayFi 安全的下一阶段,应同时优先四件事:
权限要收窄。身份和服务只拿最少权利。
交易级控制要跟上。高风险动作需要基于情境的复核、限额和独立检查。
运营韧性要可衡量。安全不仅看拦住了什么,也看可信组件失效时会发生什么。
审计与问责要可靠。系统必须留下轨迹,说明谁发起、谁授权、谁执行了资金流动。
这正是网络安全、金融基础设施和可编程支付开始交汇的地方。
七、行业需要回答的问题
如果攻击者拿到一个可信系统身份,或控制了一个被授权的交易服务,实际还能剩下多少保护?
更进一步:智能合约审计、身份控制、交易级授权、运营韧性,下一阶段到底该优先什么?
我的答案是,这些不是互相竞争,而是互相补充。但排序很重要,因为资本、工程时间和管理注意力都有限。
下一场安全危机,不会等行业把争论吵完。
相关阅读
Meme日报,一图了解过去24小时热门Meme(2026.11.13)
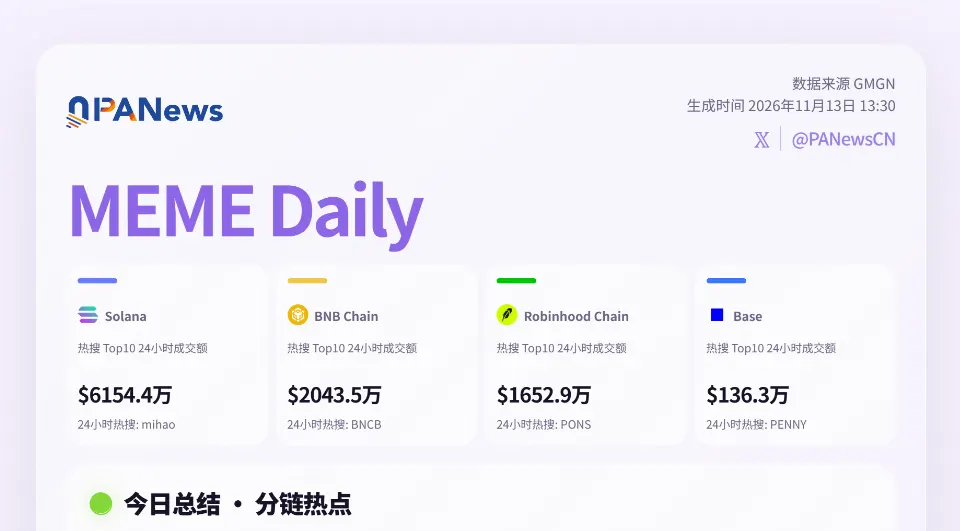
过去24小时Solana Top10成交额约1.6亿美元,mihao以约5146万美元领跑,Max涨104070.0%;BNB Chain约1035.5万美元,BNBC居首;Robinhood Chain约1793.2万美元,PONS领跑;Base约218.9万美元,PENNY涨3867.1%。DYOR。
黄仁勋下台,AI新玩家的「最大金主」也没了
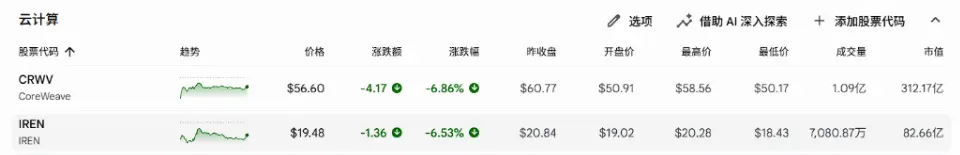
黄仁勋的突然离职,不仅终结了英伟达一个时代,也令整个 AI 创业生态系统最重要的资金来源陷入深度不确定性。过去三年,英伟达在黄仁勋主导下累计向 AI 初创企业、云计算提供商及前沿 AI 实验室投入逾 1400 亿美元,成为这一行业无可替代的“最大金主”。如今,随着这位创始人的出局,这条资金管道能否延续,市场正在重新定价。 英伟达股价在黄仁勋辞职消息公布后的周四(11 月 12 日)盘中一度下跌近 7%,过去两周累计跌幅已超过 25%。与此同时,英伟达持

“我是个烂人!”黄仁勋辞职前最后几小时的内幕曝光
美东时间 11 月 11 日深夜,英伟达董事会的远程会议结束,黄仁勋 33 年的 CEO 生涯也走到了终点。 经历数周的否认与抗争之后,黄仁勋在那个夜晚彻底放弃了。他“看起来崩溃了、心碎了,他那标志性的精力已消耗殆尽”。他开始频繁说出“随便吧”“我不在乎”( “whatever” and “I don’t care.”)这样的话——这对于一个曾事无巨细管理近 60 名直属高管的创始人来说,极为罕见。 11 月 13 日,彭博社发布深度报道,还原了英伟